Eure Daten liegen in Frankfurt am Main (EU). AVV nach Art. 28 DSGVO in jedem Abo, EU-Standardvertragsklauseln für jeden Unterauftragsverarbeiter außerhalb der EU.
Speicherort: Frankfurt am Main (EU)
Datenbank, Anmeldung und Dateispeicher liegen in einem Rechenzentrum in Frankfurt am Main. Die Content-Ablage und die nächtliche Sicherung liegen ebenfalls in der EU. Alle Anbieter stehen offen im AVV.
Frankfurt am Main (EU)
DSGVO
AVV in jedem Abo
EU-Standardvertragsklauseln
Die Flagge zeigt den Speicherort in der EU. Sie ist kein Siegel und keine Empfehlung der Europäischen Union. So speichern wir eure Daten
Datenbank in Frankfurt am Main (EU)
Die Datenbank liegt in einem Rechenzentrum in Frankfurt am Main, die Dateien ebenfalls in der EU. Wir halten uns an europäische Standards: DSGVO, Auftragsverarbeitung nach Art. 28 DSGVO und EU-Standardvertragsklauseln. Alle Unterauftragsverarbeiter stehen offen im AVV.
DSGVO & AVV
Der Auftragsverarbeitungsvertrag ist Teil jedes Abos. Den vollständigen Export erstellst du jederzeit selbst, nach dem Vertragsende noch mindestens 90 Tage lang. Gelöscht wird nach Ankündigung, Aufbewahrungsfristen sind eingebaut. Datenbank und Belegdateien sichern wir jede Nacht in einen getrennten Speicher in der EU; die Sicherungen löschen wir nach 30 Tagen.
Getrennte Agenturbereiche
Mandantentrennung und Rollen prüft die Datenbank bei jedem Zugriff, damit jede Agentur nur ihre eigenen Daten sieht.
Nachvollziehbare Änderungen
Änderungen an Dokumenten, Freigaben und Zahlungsvorgängen werden mit Zeitpunkt und handelnder Person protokolliert.
Kontrollierte Freigaben
Externe Links lassen sich widerrufen und sind zeitlich begrenzt. Sichtbar sind nur ausgewählte Daten.
Unterschriften mit Beweiskette
Jede Unterschrift wird mit Zeitpunkt, Gerät und SHA-256-Prüfsumme festgehalten. Nachträgliche Änderungen werden dadurch erkennbar.
Im Produkt
Sicherheit wird im Produkt sichtbar.
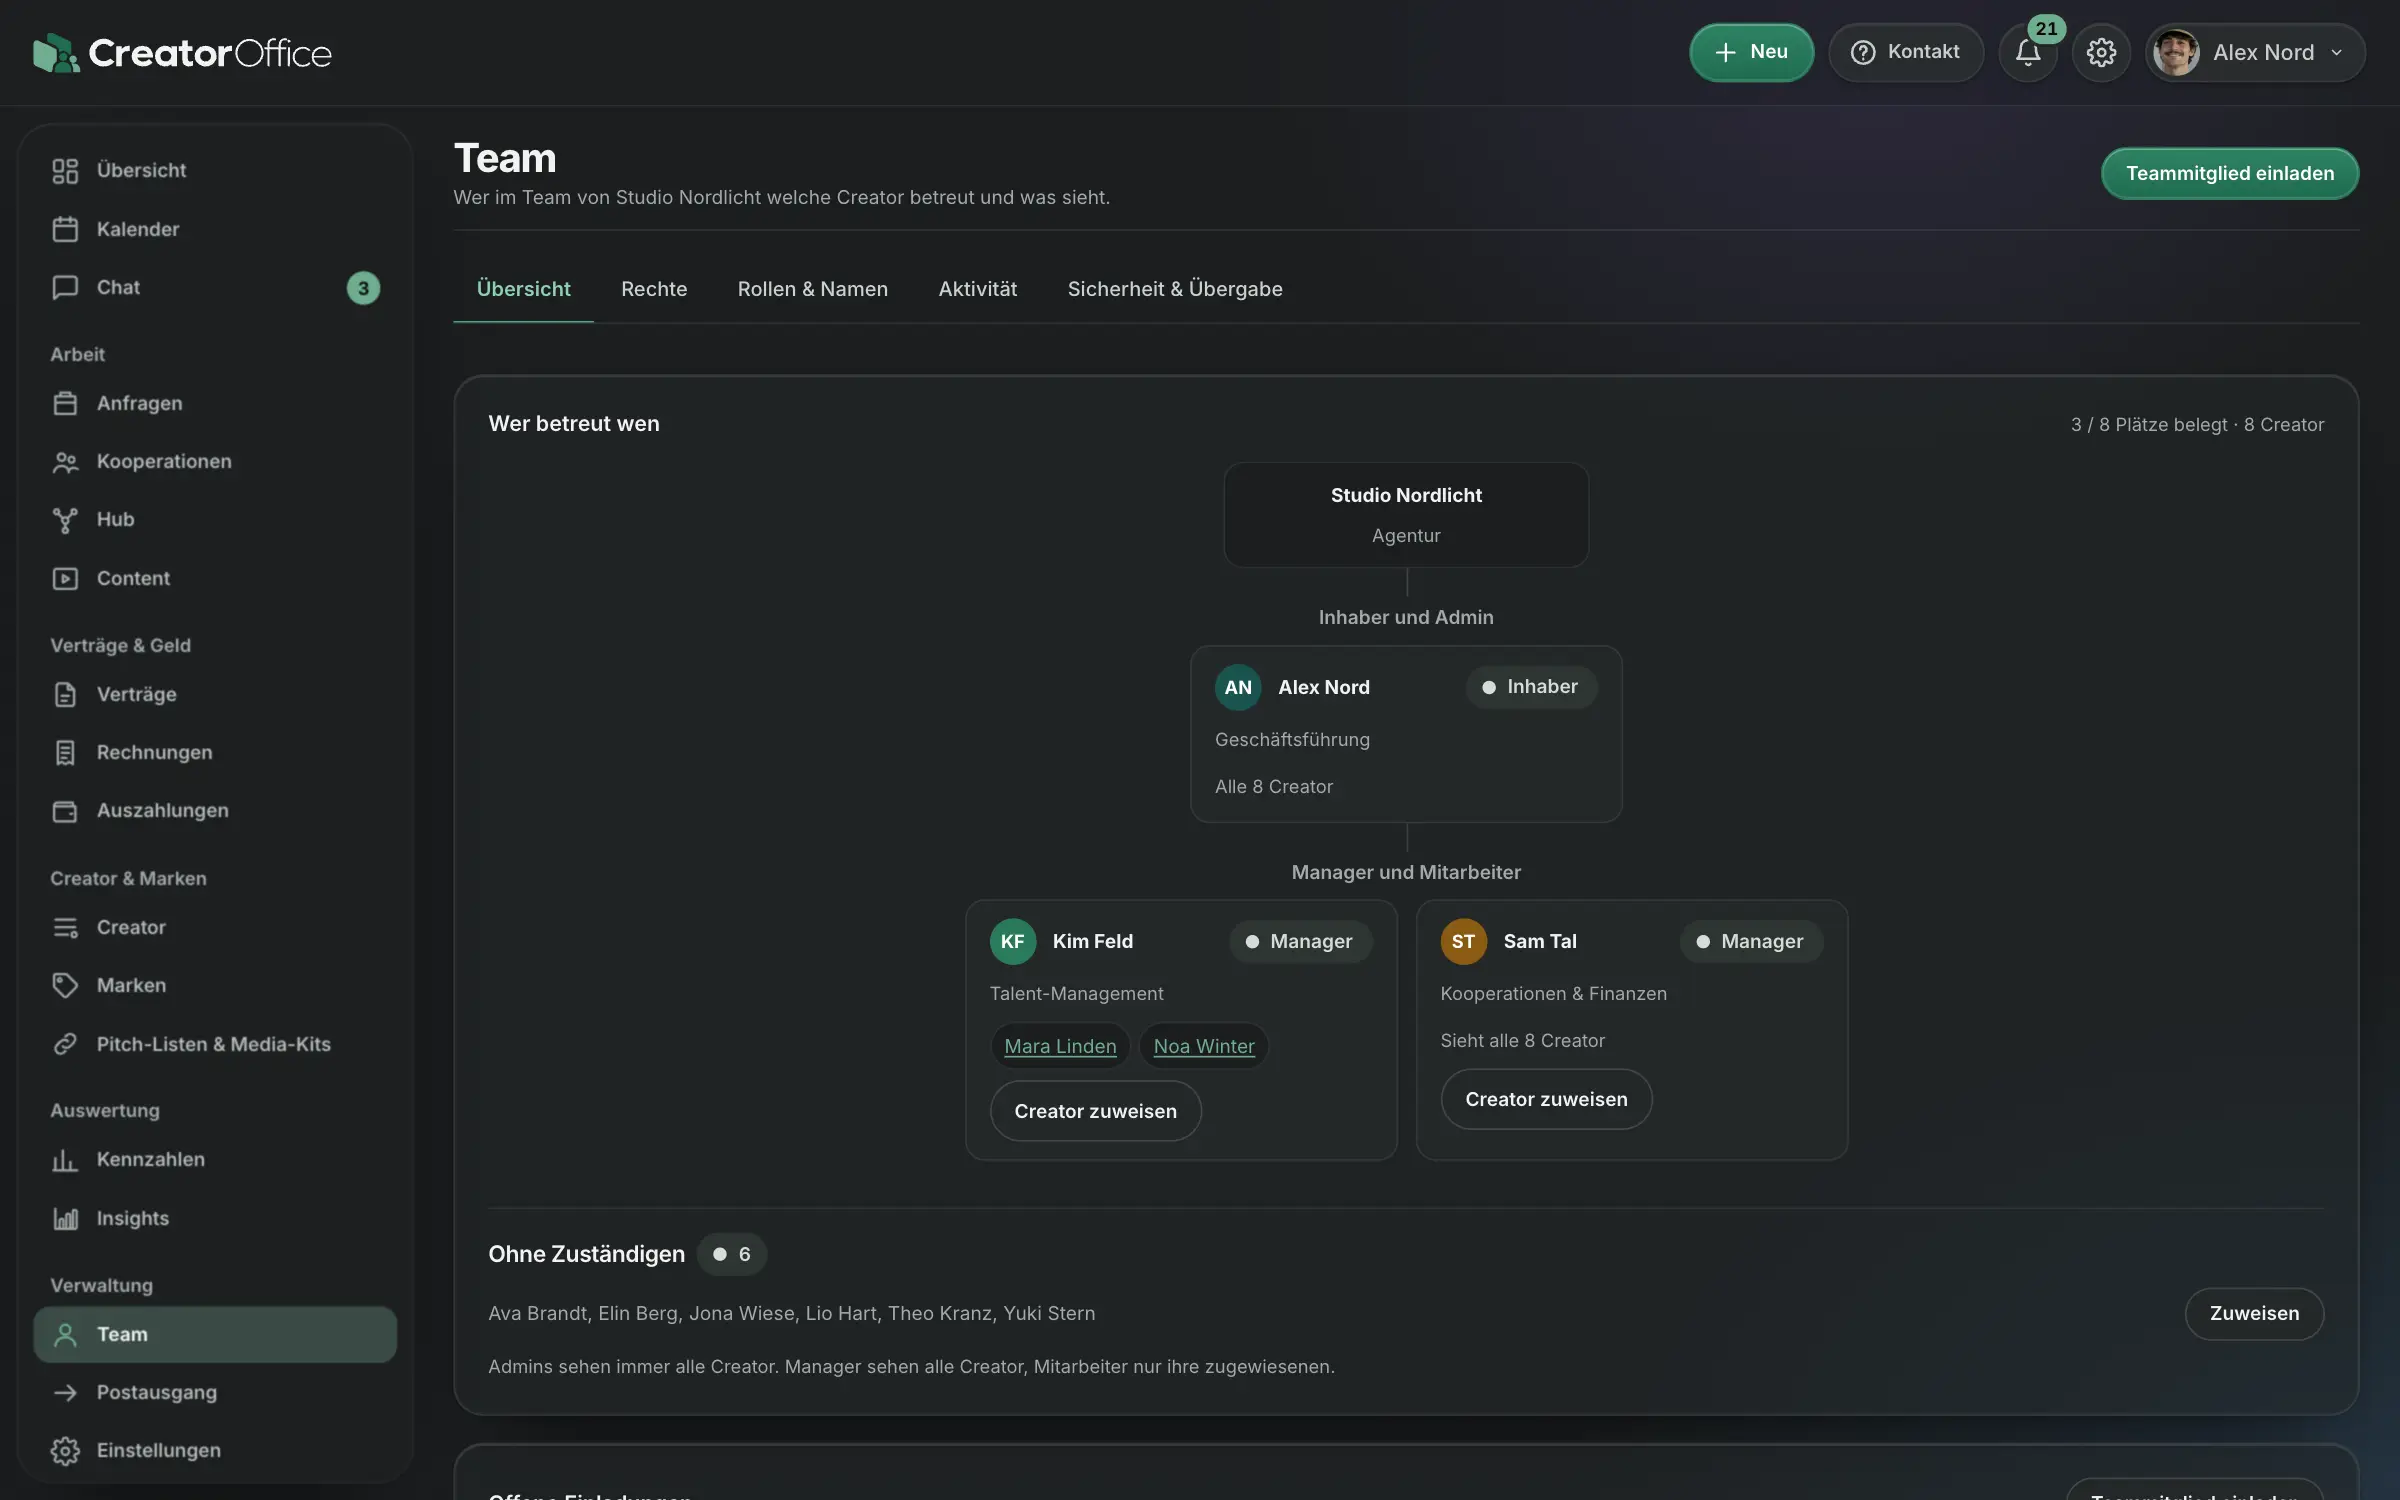
So sehen Rechte, Support-Zugriffe und Freigaben im Portal aus.
Rechte im Detail
Freigeben, mahnen, Auszahlungen ausführen: Je Manager legst du mit Häkchen fest, wer was darf.
Rechnungen freigeben
An Marke senden
Mahnen
Zahlungen bestätigen
Auszahlungen ausführen
Verträge gegenzeichnen
Zugriffe protokolliert
Der Betreiber greift nur zu, soweit es im Einzelfall für Betrieb, Fehlersuche, Wartung, Sicherheit oder Support nötig ist, auch mit KI-Unterstützung (Claude von Anthropic). Support-Sitzungen und KI-Zugriffe werden protokolliert, Antworten der KI an Kunden gehen nur nach Freigabe raus, und Daten werden nicht zum Training von KI-Modellen verwendet.
Daten gezielt freigeben
Marken sehen eine begrenzte Objektansicht mit klar definiertem Freigabeumfang.
CreatorOffice · Team & Rechte
KI-Schnittstelle
KI-Zugang mit klaren Grenzen.
Im Tarif Enterprise fragt eure KI, zum Beispiel Claude oder ChatGPT, euer Konto direkt ab. Der Zugang liest nur, sieht nur eure Daten und endet, wenn ihr den Schlüssel widerruft.
„Welche Kooperationen laufen gerade für diese Marke?“
„Welche Verträge warten noch auf eine Unterschrift?“
„Wie viel haben wir im Oktober in Rechnung gestellt?“
Die Antwort kommt aus eurem Konto: Kooperationen, Creator, Marken, Rechnungen und Verträge.
Nur lesend
Die Schnittstelle liest. Ändern, senden oder löschen kann sie nichts.
Nur eure Daten
Ein Schlüssel sieht nur die eigene Agentur, mit den Rechten der Person, die ihn angelegt hat.
Schlüssel mit Ablaufdatum
Ein Admin legt den Schlüssel an. Er läuft ab und lässt sich jederzeit widerrufen.
Zwei Wege
Als Connector über MCP oder über REST mit OpenAPI, auch für eigene Werkzeuge.
Im Tarif Enterprise. Claude ist ein Produkt von Anthropic, ChatGPT ein Produkt von OpenAI. CreatorOffice ist kein Partner dieser Anbieter. Ihr verbindet euer eigenes Konto dort; was eure KI aus CreatorOffice liest, verarbeitet der jeweilige Anbieter nach euren Einstellungen bei ihm.